Is jouw bedrijf compliant met de UU PDP? Huidige status en de realiteit van handhaving
03 Jul 2026
by Guido van Beek, CTO & Co-founder
Editor: Nadiy, Senior Content Writer
03 Jul 2026
by Guido van Beek, CTO & Co-founder
Editor: Nadiy, Senior Content Writer
Is jouw bedrijf compliant met de UU PDP? Huidige status en de realiteit van handhaving
Inhoudsopgave
Neem contact op
We reageren binnen 48 uur.
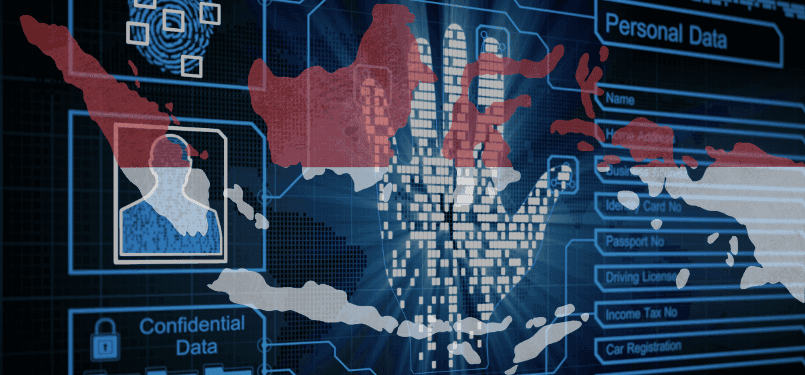
De Indonesische wet op de bescherming van persoonsgegevens (UU PDP, Wet nr. 27 van 2022) is in oktober 2024 volledig in werking getreden. De overgangsperiode is voorbij. De wet is nu van toepassing. En toch hebben de meeste bedrijven die persoonsgegevens verwerken in Indonesië niet genoeg gedaan. Niet omdat de wet onduidelijk is, maar omdat de handhaving tot nu toe zo inconsistent is geweest dat de urgentie nog niet echt voelbaar was. Dat begint nu te veranderen.
Belangrijkste Takeaways
- De wet is actief, zelfs zonder specifieke toezichthouder: Hoewel de officiële toezichthoudende autoriteit (Lembaga PDP) nog niet formeel is opgericht door de president, is de wet in oktober 2024 volledig in werking getreden. In de tussentijd houdt het Ministerie van Communicatie en Digitale Zaken (Komdigi) zich actief bezig met de handhaving.
- Handhaving is al aan de gang: Achter de schermen vinden er in stilte audits en tests plaats. Tussen 2024 en medio 2025 heeft Komdigi ongeveer 350 platforms beoordeeld, waarbij mogelijke overtredingen werden vastgesteld op 41% van de websites en 34% van de mobiele apps. Er wordt een backlog aan zaken opgebouwd die de toekomstige Lembaga PDP zal overnemen.
- Strikte eisen en zware straffen: De wet weerspiegelt GDPR-achtige standaarden. Bedrijven moeten expliciete toestemming verkrijgen, data subject rights (zoals inzage en verwijdering) afhandelen en data breaches binnen 72 uur melden. Overtredingen hebben ernstige gevolgen, waaronder administratieve boetes tot 2% van de jaaromzet en strafrechtelijke sancties.
- Achteraf compliance inbouwen is kostbaar: Compliance-infrastructuur moet tijdens de ontwikkeling in digitale producten worden ingebouwd, niet pas na de lancering. Wachten met actie ondernemen tot de specifieke toezichthouder haar deuren opent, zorgt voor grote juridische en financiële risico's.
- Risico's met vendors en softwarepartners: Organisaties blijven juridisch kwetsbaar via hun externe software development partners. Bedrijven moeten ervoor zorgen dat hun third-party agencies strikte data access controls hanteren, wijzigingen in de production environment documenteren en duidelijk bewijs van compliance kunnen overleggen voor audits.
De wet is van kracht. De specifieke toezichthouder is nog niet operationeel.
De UU PDP verplichtte de president om een specifieke toezichthoudende autoriteit op te richten, de Lembaga PDP, om toezicht te houden op de naleving van de wet. Vanaf medio 2026 bestaat deze instantie formeel nog steeds niet. Een concept-presidentieel besluit over de structuur en het mandaat is eind 2025 in harmonisatie gegaan bij het Ministerie van Justitie en is in februari 2026 voorgelegd aan het Staatssecretariaat, waar het momenteel wacht op goedkeuring van de president. De regering heeft 2026 als doel gesteld voor de Lembaga PDP om operationeel te worden, hoewel deze tijdlijn sinds 2022 al meerdere keren is verschoven.
In de tussentijd ligt de handhavingsbevoegdheid bij het Directoraat-Generaal Toezicht Digitale Ruimte onder Komdigi (het Ministerie van Communicatie en Digitale Zaken). Dit is expliciet een tijdelijke regeling. Komdigi is bevoegd om toezicht te houden op compliance, klachten van data subjects te ontvangen, te coördineren met wetshandhavers over strafrechtelijke zaken en administratieve sancties op te leggen.
Het ontbreken van de Lembaga PDP betekent niet dat de wet niet wordt gehandhaafd.
It betekent dat handhaving op een ander niveau plaatsvindt, met minder consistentie en publieke zichtbaarheid dan wat er zal komen zodra de specifieke toezichthouder er eenmaal is.
Handhaving vindt al plaats
Tussen 2024 en medio 2025 heeft Komdigi ongeveer 350 digitale platforms beoordeeld. Mogelijke overtredingen werden vastgesteld op 41% van de websites en 34% van de beoordeelde mobile applications. Tot en met juli 2025 registreerde Komdigi 56 vermoedelijke overtredingen van de UU PDP, waarvan 20 gevallen alleen al in juni 2025 werden vastgesteld.
Deze cijfers worden niet breed gepubliceerd en hebben nog niet geleid tot het soort spraakmakende handhavingsacties die het gedrag van bedrijven snel veranderen. Maar de richting is duidelijk. Komdigi bouwt een dossier op. De Lembaga PDP zal, zodra deze operationeel is, dat werk overnemen en een formeel mandaat hebben om hierop te acteren.
Bedrijven die het ontbreken van zichtbare handhaving hebben gezien als een vrijbrief om uit te stellen, bouwen risico's op in plaats van ze te vermijden.
Wat de wet daadwerkelijk vereist
De UU PDP stelt verplichtingen vast die bekend zullen voorkomen voor iedereen die met de GDPR heeft gewerkt, hoewel de details van de implementatie nog in ontwikkeling zijn. De wet schreef negen uitvoeringsbesluiten voor; vanaf medio 2026 is er nog geen enkele door de president ondertekend.
De kernverplichtingen van de wet zelf zijn echter duidelijk en van kracht.
Voor elk bedrijf met een digitaal platform dat persoonsgegevens van Indonesische gebruikers of burgers verwerkt, omvatten de belangrijkste vereisten: een gedocumenteerde wettelijke grondslag voor elke categorie persoonsgegevens die je verzamelt, expliciete toestemmingsmechanismen (consent) waar dat de grondslag is, een meldingsplicht bij datalekken (72 uur naar de toezichthouder, zonder onredelijke vertraging naar de betrokkenen), de afhandeling van data subject rights (inzage, correctie, verwijdering), gedocumenteerde protocollen voor data retention en verwijdering, en in veel gevallen de aanstelling van een Data Protection Officer. Het prioriteren van robuuste security and ISO compliance binnen je architectuur is essentieel om aan deze wettelijke vereisten te voldoen.
De boetes zijn niet mals. Administratieve boetes kunnen oplopen tot 2% van de jaaromzet. Er gelden strafrechtelijke sancties voor opzettelijke onrechtmatige verwerking, waarbij rechtspersonen in verzwarende omstandigheden tot 10 keer de standaardboete riskeren.
Wat dit betekent voor bedrijven die digitale producten bouwen
Als jouw platform persoonsgegevens van Indonesische gebruikers verwerkt, begint de compliance-klok niet pas te tikken wanneer de Lembaga PDP haar deuren opent. Die is al gaan tikken in oktober 2024.
De praktische implicatie is dat de compliance-infrastructuur op orde moet zijn vóórdat de handhaving intensiveert, en niet pas als reactie daarop. Dat betekent gedocumenteerde datastromen, een duidelijke consent-architectuur, procedures voor breach notification die daadwerkelijk werken, en een DPO of aangewezen compliance-functionaris als de schaal van je verwerking dat vereist. Voor bedrijven die digitale producten bouwen of herbouwen, is het moment om deze basis te leggen tijdens de ontwikkeling, niet na de lancering.
Achteraf compliance inbouwen in een live platform is aanzienlijk duurder dan het vanaf het begin correct opbouwen.
Voor bedrijven die samenwerken met externe softwarepartners
Als je samenwerkt met een custom software development agency aan een platform dat persoonsgegevens gaat verwerken, eindigt je GDPR- of UU PDP-risico niet bij je eigen organisatie. Het strekt zich uit tot hoe je softwarepartners met je data omgaan, welke access controls ze hanteren, hoe ze wijzigingen in je production environment documenteren en of ze daarvan bewijs kunnen overleggen aan een toezichthouder of auditor.
De meeste agencies kunnen dat bewijs niet leveren omdat ze het simpelweg niet bijhouden. We hebben in een eerdere blog hier geschreven over hoe wij dit anders aanpakken, en waarom compliance de ruggengraat is geworden van ons volledige managed service model.
Wat we in de toekomst kunnen verwachten
Zodra de Lembaga PDP is opgericht, zal deze een formeel mandaat, eigen personeel en de bevoegdheid hebben om zelfstandig onderzoeken uit te voeren in plaats van alleen afhankelijk te zijn van klachten of doorverwijzingen. Spraakmakende handhavingsacties, sectorspecifieke richtlijnen en duidelijkere uitvoeringsregels zullen volgen.
Indonesië beweegt niet langzaam op het gebied van data protection omdat ze er niet om geven. Het gaat langzaam omdat het opbouwen van de institutionele machine tijd kost. Zodra deze staat, zal de handhaving in een versnelling raken.
De tijd om compliant te worden zonder druk van de toezichthouder wordt korter. Bedrijven die nu in actie komen, hoeven straks niet te haasten.
Als je jouw digitale platform future-proof wilt maken en wilt afstemmen op strikte wereldwijde datastandaarden, neem dan gerust contact op via Contact Us om je software-architectuur vandaag nog te beveiligen.
similar reads

Case Studies & Interviews
Lereng Tanah: Developing a Direct Booking Platform Malaysian Boutique Villa
29 January 2026

Case Studies & Interviews
Tactlink: How a Malaysian Entrepreneur Turned Networking Chaos into a Digital Community
22 January 2026

Software Development
Who Are the Top Software Development Vendors in Amsterdam for 2026?
26 August 2026
Vast tussen een goed idee en het juiste team om het te bouwen?Let's talk.
We werken met corporate innovation teams en ambitieuze scale-ups in Nederland, Singapore en Australië — en waar goede software nodig is. Stuur ons een bericht; we reageren binnen één werkdag.
Markus Monnikendam
Global Commercial Director
hello@lizard.global