The "Winchester Mystery House" Trap: Navigating the Architectural Complexity of Continuous Agentic Deployments
28 Aug 2026
by Nadiy, Senior Content Writer
28 Aug 2026
by Nadiy, Senior Content Writer
The "Winchester Mystery House" Trap: Navigating the Architectural Complexity of Continuous Agentic Deployments
Inhoudsopgave
Waarom lopen continue agentic deployments uit de hand?
Hoe zorgt context drift voor verborgen architectural debt?
Welke engineering-principes stoppen recursieve agent loops?
Hoe kan enterprise data governance ongeautoriseerde agent-acties voorkomen?
Hoe hebben we schaalbare enterprise AI ontworpen bij Lizard Global?
Hoe maak je de transitie van kwetsbare AI-experimenten naar een production-ready architectuur?
Klaar om schaalbare, enterprise-grade AI-systemen te bouwen?
Neem contact op
We reageren binnen 48 uur.
Enterprise organizations scaling autonomous AI workflows often encounter architectural bloat, uncoordinated multi-agent loops, and operational debt, a phenomenon we term the "Winchester Mystery House" trap. This comprehensive guide explores why adding autonomous LLM agents without unified orchestration creates chaotic software environments. We examine structural flaws in continuous agentic deployments, including context drift, dynamic tool access risks, and recursive feedback loops. Drawing directly from our real-world enterprise engineering experience at Lizard Global, we outline architectural blueprints required to maintain systemic control. We break down concrete design principles such as single-responsibility agent scoping, strict Model Context Protocol (MCP) implementations, structured schema handoffs, and deterministic human-in-the-loop checkpoints. Readers will gain actionable frameworks to transition from fragile AI experiments to audit-ready, scalable enterprise deployments that deliver measurable business ROI.
Belangrijkste Takeaways
- Ongestructureerde toevoegingen van autonome AI-agents leiden tot architectural bloat en recursieve loops die de betrouwbaarheid van enterprise-systemen aantasten.
- Single-responsibility agent design in combinatie met expliciete, gestructureerde schema handoffs voorkomt contextual drift in complexe workflows.
- Het implementeren van Model Context Protocol (MCP)-integraties stelt strikte security boundaries vast en standaardiseert dynamische tool access.
- Human-in-the-loop checkpoints en native ISO 27001 data governance garanderen regulatory compliance en operationele veiligheid.
- Technical debt in AI-deployments ontstaat door het oplossen van state management-problemen met prompt engineering in plaats van een robuuste software-architectuur.
Continue agentic deployments falen wanneer enterprise tech stacks beginnen te lijken op het beroemde Winchester Mystery House: een labyrint van ad-hoc kamers, deuren die openen naar blinde muren en trappen die nergens heen leiden.
We zien dat engineeringteams continu autonome agents toevoegen om lokale gaten in de workflow op te vangen, zonder een fundamentele blueprint op te stellen. Als gevolg hiervan worden systemen steeds complexer, duurder en kwetsbaarder.
Om betrouwbare enterprise AI te bouwen, moeten we willekeurige structurele uitbreiding vervangen door deterministische orchestratie, strikte governance en scalable software architecture.
Waarom lopen continue agentic deployments uit de hand?
Wanneer we agentic workflows schalen over complexe enterprise-omgevingen, bezwijken systeemarchitecturen vaak onder het gewicht van ongecoördineerde autonomie. Developers lanceren vaak individuele agents om discrete taken te automatiseren, zoals data ingestion, context matching of API triggering. Zonder gecentraliseerd state management beginnen deze agents echter op onvoorspelbare manieren met elkaar te communiceren.
De belangrijkste oorzaak van deze ineenstorting is het vertrouwen op prompt engineering om onderliggende architectonische fouten op te lossen. Prompting kan modelgedrag sturen, maar het kan geen state consistency of transactionele grenzen afdwingen binnen multi-agent pipelines. Wanneer agents werken met overlappende permissies en ambigue handoff-protocollen, escaleren kleine contextverschuivingen snel in systeembrede storingen.
Hoe zorgt context drift voor verborgen architectural debt?
Context drift treedt op wanneer opeenvolgende agents niet-gevalideerde natural-language outputs doorgeven in een processing pipeline. We zien dat naarmate de afstand tot de oorspronkelijke databron groter wordt, de semantische nauwkeurigheid van het werkgeheugen aanzienlijk verslechtert. Elke agent in de keten interpreteert de context via zijn eigen modelparameters, waardoor kleine hallucinaties zich opstapelen tot kritieke fouten.

Dit structurele verval creëert onzichtbare technical debt binnen enterprise softwaresystemen. Het debuggen van een multi-agent omgeving waarin de state puur in het conversationele geheugen wordt bijgehouden, is vrijwel onmogelijk. Zonder duidelijke schemas besteden engineeringteams honderden uren aan het diagnosticeren van de reden waarom een downstream agent een ongeldige actie heeft uitgevoerd op basis van gecorrumpeerde context.
Welke engineering-principes stoppen recursieve agent loops?
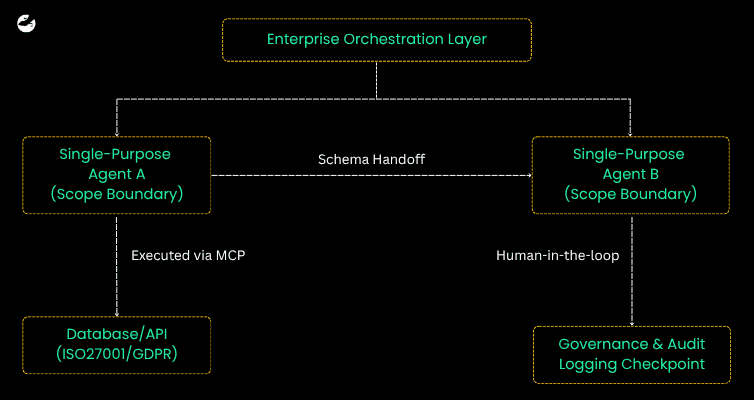
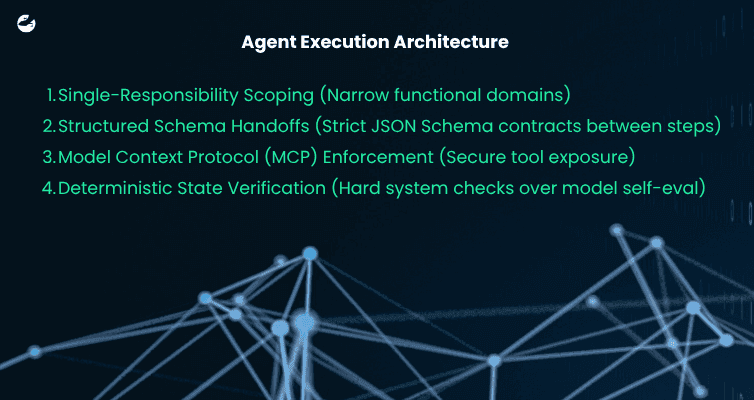
Om te voorkomen dat agents in eindeloze execution loops terechtkomen of onnodige API's aanroepen, moeten we traditionele software engineering-discipline toepassen op agentic systemen. We structureren autonome netwerken rond strikte single-responsibility boundaries, expliciete schemas en standaard interfaces.
1. Dwing Single-Responsibility Agent Scoping af
We beperken elke agent tot één enkele, geïsoleerde functie binnen de enterprise pipeline. In plaats van een enorme, alwetende agent te bouwen, zetten we gerichte micro-agents in die zich uitsluitend bezighouden met individuele taken zoals database queries, data-extractie of formaatvalidatie.
2. Standaardiseer handoffs met gestructureerde schemas
Natuurlijke taal is een onbetrouwbaar medium voor communicatie tussen agents. We verplichten dat agents data uitwisselen met behulp van strikte JSON Schemas, zodat outputparameters expliciet worden gevalideerd voordat de volgende stappen in de pipeline worden getriggerd.
3. Implementeer Model Context Protocol (MCP)-integraties
Om te beheren hoe agents communiceren met interne API's en databases, maken we gebruik van Model Context Protocol (MCP)-standaarden. Dit abstraheert tool execution, dwingt autorisatiegrenzen af en voorkomt dat agents niet-goedgekeurde, out-of-scope systeemacties uitvoeren.
4. Vervang model-zelfevaluatie door systematische checks
Agents zouden nooit hun eigen succes moeten valideren. We implementeren deterministische systeem-assertions buiten de modelomgeving om te controleren of de output van een agent voldoet aan harde business logica voordat state-wijzigingen naar productie worden gecommit.
Hoe kan enterprise data governance ongeautoriseerde agent-acties voorkomen?
De adoptie van enterprise AI hangt volledig af van security, data privacy en compliance. Het toestaan van autonome agents om toegang te krijgen tot productiedatabases zonder native guardrails introduceert enorme regelgevingsrisico's onder frameworks zoals GDPR en ISO 27001-standaarden.
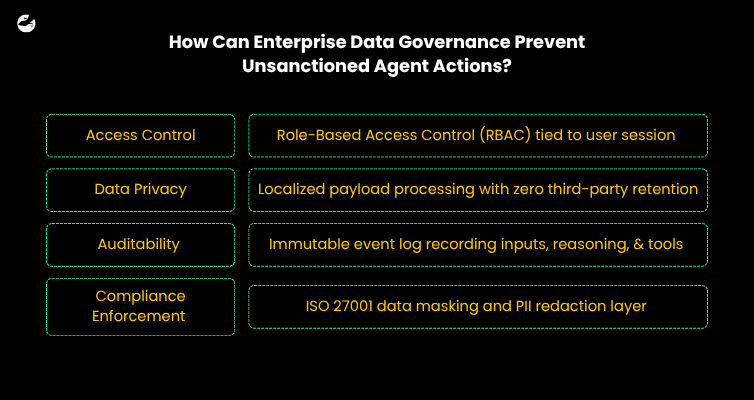
We integreren strikte Role-Based Access Control (RBAC) rechtstreeks in de agent orchestration layer. Elke aanvraag voor tool execution moet door een authenticatiepoort die de gebruikersrechten verifieert, om escalation of privilege te voorkomen. Daarnaast dwingen we onveranderlijke audit logging af bij elke modelstap, waarbij we de prompt-input, agent-redenering, tool payloads en systeemreacties vastleggen voor volledige enterprise traceerbaarheid.
Hoe hebben we schaalbare enterprise AI ontworpen bij Lizard Global?
Bij Lizard Global helpen we bedrijven de overstap te maken van kwetsbare AI-pilots naar enterprise-grade, deterministische software-ecosystemen. We zetten onze expertise in op het gebied van mobile app development, cloud-architectuur en strategische digitale transformatie om autonome AI rechtstreeks in complexe bedrijfsactiviteiten te integreren.
Bijvoorbeeld, bij het bouwen van multi-agent workflows voor enterprise-partners in Nederland en op wereldwijde markten, we geïntroduceerd strikte architectonische grenzen om aan live operationele eisen te voldoen:
- Real-Time Operational Support: We hebben decision-support pipelines ontwikkeld voor callcenters in Rotterdam, waarbij we gebruikmaken van multi-agent orchestrations die klantgegevens ophalen, intenties analyseren en de 'next best actions' zonder latency presenteren aan menselijke agents.
- Automated Data Consolidation: We hebben uniforme cross-platform financiële dashboards en geautomatiseerde CRM-audit engines gebouwd. Door losse prompting te vervangen door gestructureerde schema handoffs en MCP-integratie, hebben we datahallucinaties geëlimineerd en cross-system synchronisaties beveiligd.
- Domain-Specific Workflows: In maatwerkapplicaties zoals Travereel (social media en AI-itinerary booking integratie), WAPA voor Vanbreda (real-time data visibility in fintech) and Aposto (educatieve data-insights), hebben we AI-modules ingebed in bestaande productarchitecturen zonder in te leveren op prestaties of dataveiligheid.
- Human-in-the-Loop Checkpoints: In al onze deployments vereisen risicovolle acties, zoals financiële updates of externe communicatie, expliciete goedkeuring via hard-coded administratieve interfaces vóór uitvoering. By combining our deep experience in Agile Scrum, UI/UX product design, and cloud engineering, we ensure that AI integrations serve as robust, long-term business drivers rather than fragile software experiments.
Hoe maak je de transitie van kwetsbare AI-experimenten naar een production-ready architectuur?
De overstap van een experimenteel prototype naar een production-grade agentic system vereist een complete verschuiving in technische strategie. Enterprise-organisaties moeten stoppen met het behandelen van AI als een geïsoleerde, magische feature en het gaan zien als een onderling verbonden softwarecomponent.
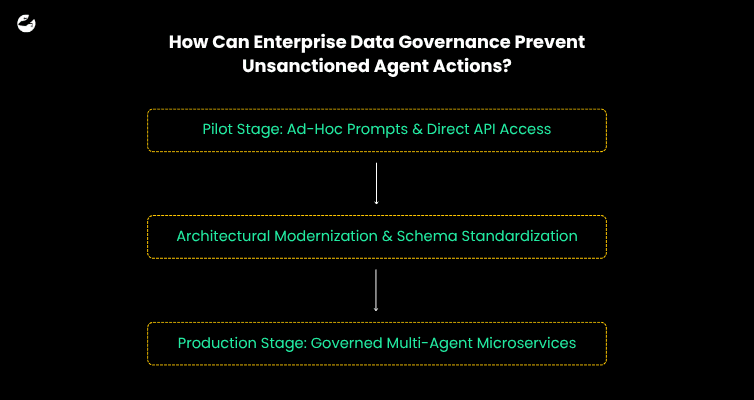
We werken samen met interne enterprise-teams om bestaande tech stacks te auditen, architectonische bottlenecks te identificeren en gecentraliseerde orchestration frameworks te implementeren. We stellen duidelijke grenzen rond modelgedrag, ontwerpen responsieve administratieve control panels en bouwen native data pipelines die betrouwbaar schalen naarmate het verkeer toeneemt. Wanneer enterprise software is ontworpen met structurele helderheid, worden continue deployments voorspelbaar, veilig en zeer efficiënt.
Klaar om schaalbare, enterprise-grade AI-systemen te bouwen?
Vermijd de valkuil van architectural bloat en kwetsbare AI-deployments. Bij Lizard Global helpen we enterprise-leiders bij het ontwerpen, engineeren en schalen van veilige, agentic AI-workflows en maatwerk softwareoplossingen die zijn afgestemd op hun exacte zakelijke behoeften.
Neem vandaag nog contact op met onze technische experts
om een digital transformation workshop in te plannen en …

Vast tussen een goed idee en het juiste team om het te bouwen?Let's talk.
We werken met corporate innovation teams en ambitieuze scale-ups in Nederland, Singapore en Australië — en waar goede software nodig is. Stuur ons een bericht; we reageren binnen één werkdag.
Markus Monnikendam
Global Commercial Director
hello@lizard.global